Один бекенд для всіх клієнтів
Вебзастосунок, застосунки для iOS та Android і адмінпанель працюють з одним API, тож бізнес-правила живуть в одному місці й не розходяться.
OXIOS займається розробкою API та бекенду: проєктуємо й створюємо серверну частину, на якій працює ваш вебзастосунок чи мобільний застосунок, і підключаємо її до оплат, карт, месенджерів, CRM та інших сторонніх сервісів. Кожне API має документацію OpenAPI, тож з ним легко працювати вашій команді й партнерам.
Вебзастосунок, застосунки для iOS та Android і адмінпанель працюють з одним API, тож бізнес-правила живуть в одному місці й не розходяться.
Документація Swagger/OpenAPI ведеться разом із кодом. Фронтенд-розробникам, партнерам і майбутнім підрядникам не доведеться вгадувати, як працює endpoint.
Автентифікація, доступ за ролями, валідація вхідних даних, обмеження частоти запитів і зберігання секретів — частина проєкту, а не чекліст наприкінці.
Вебхуки перевіряються, є повторні спроби й логи, а збої запускають сповіщення — проблему з оплатою чи синхронізацією з CRM видно раніше, ніж її помітять клієнти.
Бекенд на Node.js і Express з TypeScript та MongoDB або PostgreSQL, розрахований на веб- і мобільних клієнтів, із документацією в OpenAPI.
Вхід через email і телефон, JWT-сесії з refresh-токенами, вхід через Apple і Google, ролі та права доступу.
Stripe Checkout і підписки, перевірка покупок App Store і Google Play, вебхуки, повернення коштів і логіка рахунків.
Push через Firebase, cron-задачі й завдання за розкладом для нагадувань, дайджестів, повторюваних подій і очищення даних.
Відстеження геолокації, геозони, маршрути й оновлення наживо через WebSockets для логістики, доставки та IoT-пристроїв.
Telegram-боти для замовлень і сповіщень, синхронізація з CRM та ERP, email- і SMS-сервіси, аналітика та інші сторонні API.
Описуємо дані, ролі користувачів, інтеграції й очікуване навантаження та погоджуємо, що має підтримувати перша версія API.
Модель даних і контракт endpoint'ів описуємо в OpenAPI ще до реалізації, тож веб- і мобільна розробка можуть стартувати паралельно.
Двотижневі спринти з щоденними синками й демо. Кожен endpoint виходить із валідацією, тестами й документацією.
Автотести, інтеграційні тести в sandbox-середовищах платіжних та інших провайдерів, перевірка правил доступу.
Налаштування продакшну з логами, моніторингом і резервними копіями, далі — підтримка й нові інтеграції.
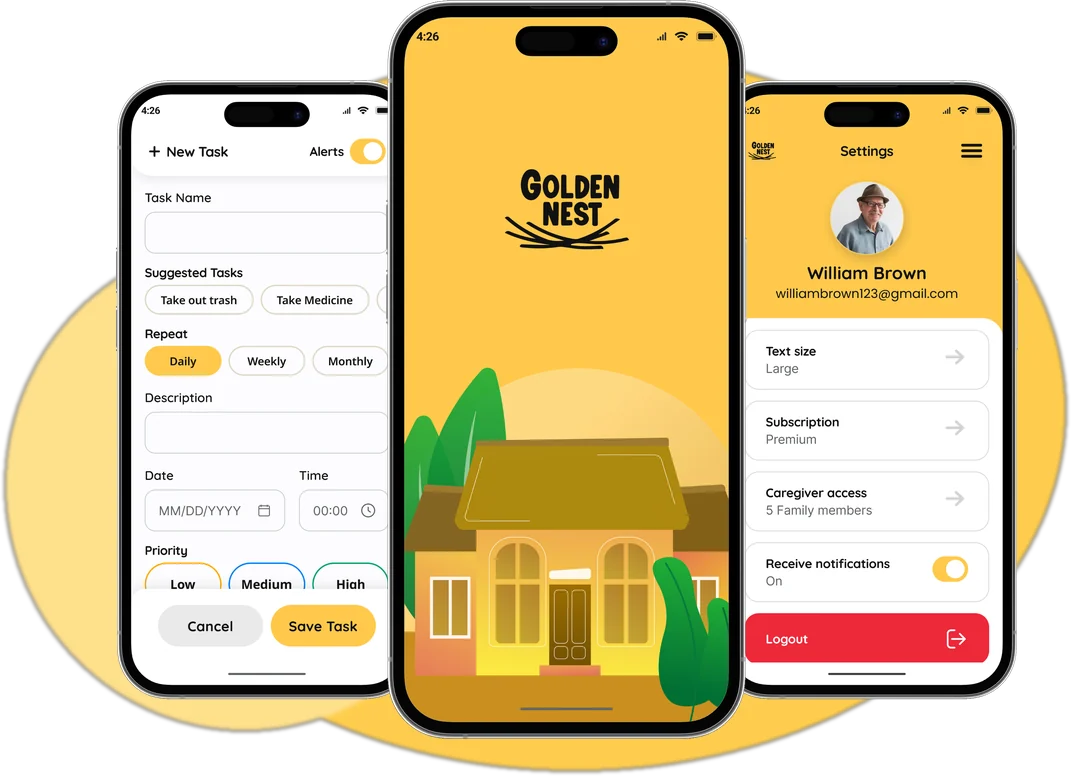
Щоденний помічник, який допомагає літнім людям жити самостійно: нагадування, поради з догляду за домом і садом та «Коло турботи» для родини.
Відкрити кейс
Усі СТО Харкова та Києва у вашій кишені: пошук на мапі, онлайн-запис та інструменти для власників автосервісів.
Відкрити кейс
Застосунок для вантажних перевезень: відстеження вантажу в реальному часі, керування замовленнями й документами та чат із перевізниками.
Відкрити кейсБекенд — частина продукту, яку клієнти бачать найменше, а залежать від неї найбільше. Добре API спрощує вебзастосунок і мобільний застосунок, тримає бізнес-правила в одному місці й дає змогу додати нового клієнта — інтеграцію з партнером, другий застосунок чи Telegram-бот — без переписування сервера. Тому розробка API у нас починається з моделі даних і контракту: які сутності існують, хто може їх читати й змінювати і що потрібно отримати кожному клієнту.
Зазвичай працюємо з Node.js і Express на TypeScript: PostgreSQL — для реляційних даних і звітності, MongoDB — для гнучких документів. Endpoint'и описуємо в OpenAPI й публікуємо як документацію Swagger. Автентифікація — короткоживучі JWT access-токени з refresh-токенами, а також вхід через Apple і Google там, де користувачі цього очікують. Чутливі дані шифруються, секрети не потрапляють у код, а якщо ваші користувачі в ЄС, ми плануємо зберігання даних і правила доступу з урахуванням вимог GDPR.
Основна складність — в інтеграціях і фонових задачах. Для Golden Nest ми створили бекенд на Node.js, Express і MongoDB з планувальниками, що надсилають нагадування про ліки й справи з гнучкими повтореннями, push-сповіщеннями та підписками через Stripe і вбудовані покупки. У Garage, маркетплейсі автосервісів, один бекенд обслуговує мобільний застосунок, вебадмінпанель і Telegram-бот для власників СТО. FFC Logistics спирається на GPS-відстеження вантажів у реальному часі, керування замовленнями й документами та чат із перевізниками. Більше про такі проєкти — на сторінці про розробку для логістики.
Якщо бекенд у вас уже є, ми можемо провести аудит, задокументувати й розширити його або поступово перевести на чистішу структуру, не зупиняючи продукт. Також налаштовуємо інфраструктуру довкола API: окремі staging- і продакшн-середовища, автоматичні резервні копії, логи з пошуком і сповіщення, коли зростає кількість помилок. Хочете зрозуміти, скільки займе інтеграція сторонніх сервісів у вашому проєкті? Опишіть задачу — протягом одного робочого дня відповімо з рекомендованим обсягом робіт і діапазоном бюджету.
Проєктування моделі даних і endpoint'ів, реалізація бізнес-логіки, автентифікація й права доступу, підключення баз даних і сторонніх сервісів, тести й документація OpenAPI, розгортання з логуванням і моніторингом. Для мобільних і вебпродуктів ми зазвичай робимо й адмінпанель, що працює на тому ж API, щоб ваша команда керувала даними без розробника.
За замовчуванням — REST із документацією OpenAPI: його легко кешувати, партнерам просто з ним інтегруватися, і він добре підтримується інструментами. GraphQL має сенс, коли багатьом різним клієнтам потрібні гнучкі запити до складних пов'язаних даних. Обираємо залежно від ваших клієнтів і даних, а компроміс пояснюємо ще на етапі оцінки.
Так. Ми інтегруємо оплати (Stripe, покупки App Store і Google Play, PayPal), push-сповіщення, карти й GPS, Telegram-боти, email- і SMS-провайдерів та CRM. Робота над інтеграцією включає обробку вебхуків, повторні спроби, логування й тестовий прогін у sandbox провайдера перед запуском, щоб збої було видно і їх можна було виправити.
Використовуємо короткоживучі токени з ротацією refresh-токенів, перевірку прав за ролями на кожному endpoint'і, валідацію вхідних даних, обмеження частоти запитів, HTTPS скрізь і зберігання секретів поза кодом. Персональні дані зберігаються з правилами доступу, спланованими з урахуванням вимог на кшталт GDPR. Перед релізом перевіряємо правила доступу й типові вразливості зі списку OWASP API Security Top 10.
Так. Починаємо з аудиту коду, бази даних та інфраструктури, документуємо наявне API в OpenAPI й складаємо список ризиків за пріоритетом. Потім або розширюємо поточний бекенд, або поступово замінюємо його частини, зберігаючи сумісність API, щоб ваші застосунки працювали без перебоїв під час змін.
Бекенд для MVP з акаунтами, кількома основними сутностями, адмінпанеллю й однією-двома інтеграціями зазвичай займає приблизно 1–3 місяці й розробляється паралельно із застосунком. Складні сценарії оплат, функції в реальному часі чи багато інтеграцій додають часу. Оскільки контракт API погоджуємо першим, веб- і мобільна розробка не чекають на бекенд.
Програмне забезпечення для вантажоперевезень і доставки: GPS-трекінг вантажів, замовлення й документи, чат із перевізниками, застосунки для водіїв і кур'єрів.
ДетальнішеЗастосунки для розумних пристроїв і GPS-трекерів: місцезнаходження в реальному часі, геозони, обмін повідомленнями з пристроєм, адмінпанелі й сайти продуктів.
ДетальнішеДвосторонні маркетплейси послуг і товарів: реєстрація обох сторін, каталог і пошук, бронювання, оплати й виплати, рейтинги, модерація.
ДетальнішеРозкажіть, що хочете створити. Протягом робочого дня ми надішлемо рекомендований обсяг MVP, орієнтовні терміни, склад команди та діапазон бюджету.